NIS2, Cyber Resilience Act, Data Act, Maschinenverordnung und das Resilienzgesetz für kritische Einrichtungen: Auf Produktionsunternehmen kommt nicht eine neue Regulierung zu, sondern ein ganzes Paket. Für CIOs und IT-Entscheider:innen wird eine Frage dringlich: Was davon betrifft uns und was müssen wir jetzt tatsächlich tun?
Besonders anspruchsvoll ist die Situation in der Produktion. Dort treffen neue regulatorische Anforderungen auf über Jahre gewachsene ICS-, SCADA- und OT-Landschaften, deren Lebenszyklen deutlich länger sind als jene klassischer IT-Systeme.
Robert Kolmhofer hielt genau zu diesem Thema bei der Production & IT in Linz 2025 einen Vortrag. Der Leiter der Cybersecurity Studiengänge Sichere Informationssysteme Bachelor/Master und Information Security Management an der FH Oberösterreich Campus Hagenberg, Geschäftsführer der UNINET it-consulting GmbH und Gerichtssachverständige für Informationstechnik zeigte dabei, wie NIS2, Cyber Resilience Act (CRA), Data Act und Maschinenverordnung ineinandergreifen und welche nächsten Schritte Unternehmen daraus ableiten sollten.
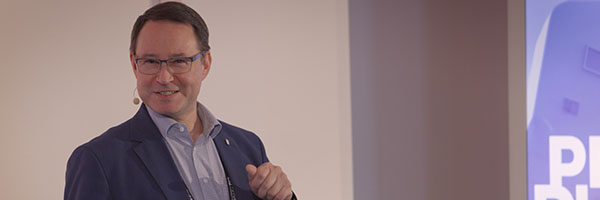
Ergänzt wird seine technisch-regulatorische Perspektive durch Dr. Markus Andréewitch (andréewitch & partner rechtsanwälte), der für die LSZ-Community die zentralen rechtlichen Fragen einordnet: von der Einstufung unter NIS2 über die Verantwortung der Geschäftsleitung bis zur Rollenverteilung zwischen Herstellern, Integratoren und Betreibern.
Kolmhofers Botschaft an die Industrie: „Gar nichts zu machen, kann teuer werden.“
NIS2: Der Kreis der Betroffenen wächst massiv
Im Zentrum steht das österreichische NIS-Gesetz 2026 (NISG), mit dem die europäische NIS2-Richtlinie umgesetzt wird. Der überwiegende Teil der Bestimmungen tritt am 1. Oktober 2026 in Kraft.
Die Dimension ist erheblich: Kolmhofer geht davon aus, dass statt bisher rund 150 künftig etwa 5.000 Unternehmen in Österreich betroffen sein werden.
Neu hinzu kommt unter anderem das verarbeitende und herstellende Gewerbe, etwa Maschinenbau sowie Hersteller digitaler, elektronischer und elektrischer Geräte oder von Medizinprodukten.
Für Unternehmen beginnt die Umsetzung deshalb mit der Frage: Sind wir überhaupt betroffen?
Juristische Perspektive:
LSZ: Viele Unternehmen müssen selbst feststellen, ob sie unter das NISG fallen. Wie eindeutig lässt sich das in der Praxis beantworten – und wer trägt das Risiko, wenn ein Unternehmen seine Betroffenheit falsch einschätzt?
Dr. Andréewitch: Die Einstufung hat anhand der gesetzlich vorgegebenen Kriterien zu erfolgen. Ein Verfahren, um sich die Einschätzung zur Einstufung als wesentliche oder wichtige Einrichtung vorab von der zuständigen Behörde bestätigen zu lassen (etwa durch einen Feststellungsbescheid), ist nicht vorgesehen. In der Praxis kommt es oft zu schwierigen Abgrenzungsfragen, insbesondere wenn ein Unternehmen mehrere Tätigkeiten ausübt oder eine Konzernstruktur vorliegt. Obwohl ein gewisser Interpretationsspielraum besteht, lässt sich nach entsprechender Aufarbeitung des zugrundeliegenden Sachverhalts in aller Regel eine rechtlich gut belastbare Antwort zur NIS2-Anwendbarkeit abgeben.
Aufgrund einer unrichtigen Einstufung der NIS2-Unterworfenheit drohen empfindliche Verwaltungsstrafen, insbesondere aufgrund der unterlassenen Registrierung bei der zuständigen Behörde. Werden infolge der Fehleinschätzung auch die materiellen Pflichten – Risikomanagement, Meldewesen – nicht erfüllt, drohen deutlich höhere, am weltweiten Konzernumsatz bemessene Verwaltungsstrafen.
Adressat der Verwaltungsstrafbestimmungen ist stets die jeweilige Einrichtung, also das Unternehmen; gegen Leitungsorgane können keine Verwaltungsstrafen nach dem NISG 2026 unmittelbar verhängt werden.
Cybersecurity landet endgültig auf Managementebene
NIS2 ist damit nicht nur ein Thema für CISOs und IT-Abteilungen. Für Digital Executives ist aber vor allem entscheidend, dass Cybersecurity stärker zu einer Frage von Governance und Risikomanagement wird.
Kolmhofer formuliert im Vortrag deshalb einen klaren Startpunkt: „Es fängt wie immer ganz oben an.“ Seine Empfehlung: Führungskräfte müssen verstehen, welche Verpflichtungen ihr Unternehmen treffen und welche Risiken daraus entstehen. Erst danach folgt die technische Umsetzung.
Juristische Perspektive:
LSZ: Wie weit reicht die Verantwortung der Geschäftsleitung bei NIS2 tatsächlich? Was müssen Geschäftsführung oder Vorstand selbst verstehen und kontrollieren – und was können sie an CIO, CISO oder externe Dienstleister delegieren?
Dr. Andréewitch: Die Leitungsorgane - sohin Geschäftsführung bzw. Vorstand - müssen geschult werden, um insbesondere NIS2 sowie die entsprechenden Vorgaben und Anforderungen verstehen und umsetzen zu können. Verwaltungsstrafrechtlich haftet nach dem NISG 2026 aber grundsätzlich nicht die Geschäftsleitung, sondern die jeweilige Einrichtung.
Verwaltungsstrafen können daher grundsätzlich nur gegen die Gesellschaft, nicht jedoch gegen deren Leitungsorgane verhängt werden. Das NISG 2026 verpflichtet Leitungsorgane, die Umsetzung sicherzustellen und zu beaufsichtigen. Bei Pflichtverletzung drohen zivilrechtlich Schadenersatzansprüche der Gesellschaft gegenüber ihren Leitungsorganen im Rahmen der allgemeinen schadenersatzrechtlichen Vorgaben für die Geschäftsführer-/Vorstandshaftung.
Delegation an einen CISO, der nicht Leitungsorgan ist, entbindet das Leitungsorgan nicht von der Überwachungspflicht; wäre der CISO selbst ein Leitungsorgan, träfe ihn bereits gesetzlich selbst eine entsprechende Überwachungspflicht. Die Funktion des CISO ist per se jedoch noch kein Leitungsorgan iSd NISG 2026.
Cyber Resilience Act: Security wird Teil des Produkts
Während NIS2 Organisationen adressiert, setzt der Cyber Resilience Act beim Produkt an. Betroffen sind Produkte mit digitalen Elementen, in der Industrie etwa Steuerungen oder vernetzte Sensoren.
Kolmhofers zentrale Botschaft: Cybersecurity by Design wird Teil der Produktverantwortung.
Komplex wird das bei industriellen Anlagen, in denen Komponenten verschiedener Hersteller integriert und über Jahre weiterentwickelt werden.
Juristische Perspektive:
LSZ: Wer trägt die Verantwortung für Cybersecurity und Updates, wenn Hersteller, Importeur, Systemintegrator und Betreiber gemeinsam ein industrielles Gesamtsystem schaffen – und was sollte davon künftig vertraglich geregelt werden?
Dr. Andréewitch: Dies ist immer für den konkreten Einzelfall zu prüfen. Wer Komponenten verschiedener Hersteller zu einem neuen System zusammenbaut und dieses in Verkehr bringt, wird für dieses System grundsätzlich selbst zum „Hersteller“ gemäß Cyberresilience Act (CRA), der ab Dezember 2027 voll gelten wird. Dies führt zur Verantwortung für Schwachstellenmanagement und Updates während des gesamten Unterstützungszeitraums. Wer hingegen nur eine bestehende Komponente wesentlich ändert, haftet nur für den geänderten Teil (sofern sich die Änderung nicht auf die Cybersicherheit des Gesamtprodukts auswirkt); der ursprüngliche Hersteller bleibt für den Rest verantwortlich. Findet hingegen ausschließlich ein Eigenbetrieb statt, ohne dass das Produkt an Dritte weitergegeben wird, werden dadurch in der Regel noch keine Herstellerpflichten ausgelöst.
Eben diese Abgrenzung der möglichen Rollen (wer integriert mehrere Komponenten zu einem neuen Produkt und vertreibt dieses; wer ändert ein bestehendes Produkt und wer nutzt ein Produkt lediglich selbst, ohne es am Markt bereitzustellen) sollte vertraglich und architektonisch klar festgehalten werden. Hinsichtlich der Updateverpflichtung ist bei der Integration mehrerer bestehender Komponenten in ein neues Produkt u.a. darauf zu achten, entsprechende Updateverpflichtungen an den eigentlichen „technischen“ Hersteller der jeweiligen Komponente zu überbinden. Ohne dessen Mitwirkung werden sich eigene Updateverpflichtungen nämlich in der Praxis oftmals nur schwer erfüllen lassen.
Data Act: Wenn Maschinendaten geteilt werden sollen
Parallel verändert der Data Act den Umgang mit Daten vernetzter Produkte. Nutzer:innen erhalten unter bestimmten Voraussetzungen Zugang zu Daten, die durch die Nutzung solcher Produkte entstehen.
Damit treffen zwei Anforderungen aufeinander: Daten sollen zugänglich werden, gleichzeitig müssen Produktionssysteme und sensible Informationen geschützt bleiben.
Für Industrieunternehmen ist das hochrelevant. Maschinendaten können schließlich Rückschlüsse auf Auslastung, Wartung, Prozesse oder Produktionsverfahren ermöglichen.
Wie setzt man das in der Realität um?
Rechtliche Verantwortlichkeiten zu klären ist das eine. Gewachsene IT- und OT-Landschaften innerhalb realistischer Budgets, Ressourcen und Zeitpläne abzusichern, das andere.
Kolmhofer nennt dafür sehr konkrete Grundlagen: Netzzonen trennen, Fernwartungszugänge absichern und Schnittstellen zwischen ICS-, OT- und Unternehmensnetz kontrollieren. Orientierung bietet unter anderem die Normenreihe EN/IEC 62443.
Hinzu kommt die Lieferkette. Denn Abhängigkeiten reichen weit über klassische IT-Dienstleister hinaus – bis zu Energieversorgung, Cloud-Services, Maschinenherstellern und Zulieferern.
Nicht fünf Compliance-Projekte daraus machen
Die entscheidende Aufgabe für Unternehmen besteht jetzt darin, die Regularien nicht isoliert abzuarbeiten.
Welche Systeme, Produkte und Lieferanten sind betroffen? Wer trägt Verantwortung? Welche Security-Maßnahmen erfüllen mehrere Anforderungen gleichzeitig?
Gerade in der Produktion funktioniert das nur gemeinsam. IT, OT, Engineering, Informationssicherheit, Einkauf, Legal und Geschäftsführung müssen dieselbe Risikolandschaft betrachten.
Kolmhofer spricht in seinem Vortrag von eineinhalb bis zwei Jahren Umsetzungszeit. Seine Empfehlung ist deshalb eindeutig: mit der Betroffenheits- und Risikoanalyse beginnen – und zwar jetzt.
Denn die eigentliche Herausforderung sind nicht fünf neue Gesetze. Sie besteht darin, regulatorische Anforderungen in eine ohnehin komplexe IT- und Produktionslandschaft zu übersetzen, ohne Sicherheit, Innovationsfähigkeit und operative Realität gegeneinander auszuspielen.
Die Diskussion geht weiter
Wie Unternehmen diese Anforderungen organisatorisch, technisch und rechtlich zusammenbringen, wird auch die LSZ-Community weiter beschäftigen. Beim CIO Kongress vom 11. bis 13. Oktober 2026 in Loipersdorf bringen Robert Kolmhofer und Dr. Markus Andréewitch ihre technische bzw. juristische Perspektive in die Diskussion ein.
Am 21. Oktober rücken Cybersecurity und Risikomanagement beim IT-Security Herbst Wien in den Mittelpunkt. Im Kern geht es bei beiden Veranstaltungen um eine Frage, die weit über Compliance hinausreicht: Wie resilient sind Unternehmen tatsächlich, wenn aus regulatorischen Anforderungen operative Realität wird?
Quellen: Vortrag von Robert Kolmhofer bei der Production & IT, Linz 2025
LSZ-Interview mit Dr. Markus Andréewitch vom 23.9.2026
Fotocredit: shutterstock/ImageFlow