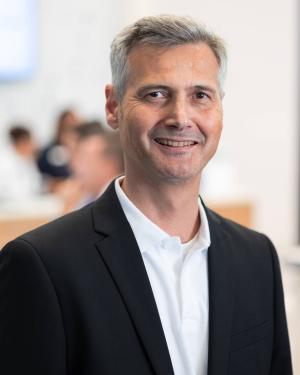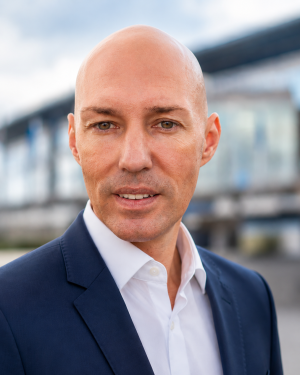
Immer mehr Fachbereiche arbeiten mit eigenen KI-Agenten – und die Security muss Schritt halten. Im LSZ Expert Talk am Mittwoch, 14. Oktober 2026, zeigten Andreas Fuchs und Timo Stubel von DriveLock, warum Zero Trust nach dem Login erst richtig beginnt und wie sich der Handlungsspielraum von Agenten gezielt eingrenzen lässt.
Moderiert wurde das Gespräch von Florian Kurzmaier (Business Unit Manager & Head of Concepts, LSZ Future Connections).
Zero Trust endet nicht beim Login
Vertrauen gibt es nicht automatisch – nur weil jemand drin ist oder sich einmal ausgewiesen hat. Für Andreas Fuchs (Director Product Management, DriveLock SE) ist dieser Grundgedanke heute aktueller denn je. Früher galt: draußen gefährlich, drinnen vertrauenswürdig. Diese Welt gibt es kaum noch, weil Mitarbeitende im Büro, im Homeoffice und unterwegs arbeiten und Daten zwischen Geräten, Cloud-Diensten und Partnern wandern.
Der Perimeter muss deshalb in Mikroperimeter heruntergebrochen werden. Und der Fokus verschiebt sich auf das, worum es eigentlich geht: die Daten als höchstes Gut.
Der Endpoint als Fenster zur digitalen Welt
Spannend wird es für Fuchs erst nach dem erfolgreichen Login. Wer handelt gerade – der Mensch oder ein Prozess in seinem Namen? Welche Datei wird gelesen oder verändert, welches Skript gestartet, wohin verbindet sich die Anwendung? Auf dem Endpoint kommen Benutzer, Gerät, Anwendungen, Prozesse, Daten und Kommunikationsziele zusammen.
Keine dieser Komponenten ist für sich ein Problem, kritisch wird die Kombination. Endpoint Security versteht Fuchs deshalb nicht als Konkurrenz zu Identity-, Netzwerk- oder Cloud-Security, sondern als zusätzliche Kontrollschicht – dort, wo aus einer Berechtigung eine konkrete Aktion wird.
Mit KI-Agenten kommt ein neuer Akteur
Bisher war KI für viele ein Chatfenster: Frage rein, Antwort raus, der Mensch entscheidet. Agentic AI verändert dieses Modell. Ein Agent bekommt ein Ziel und wählt selbst den Weg – er öffnet Dateien, analysiert Inhalte, nutzt Werkzeuge des Betriebssystems, steuert den Browser oder spricht über Schnittstellen und MCP-Server weitere Systeme an.
Der Agent erbt die Rechte des Menschen
Ein Agent besitzt keine magischen neuen Rechte. Das Problem ist das Gegenteil: Er arbeitet im Kontext des angemeldeten Benutzers, mit allen Rechten, die dieser hat. Timo Stubel (Senior Pre-Sales Consultant, DriveLock) nennt das den blinden Fleck. Der Agent stiehlt keine Zugangsdaten und verhält sich nicht auffällig wie ein Angreifer – er ist schlicht legitim, weil sich der Mensch davor sicher angemeldet hat.
Stubels Beispiel: ein Konstrukteur, der seit vielen Jahren im Unternehmen ist und über mehrere Abteilungen hinweg Rechte gesammelt hat – CAD-Pläne, Lieferantenverträge, dazu interne Kalkulationen aus einer Aushilfe in der Buchhaltung. Ein KI-Werkzeug in seiner Sitzung erbt all das.
Das Risiko liegt in der Kette
Für Fuchs ist nicht der Prompt allein das Risiko, sondern die Kette danach: Schlussfolgern, Tools nutzen, Daten lesen, sich verbinden, handeln – immer wieder in einer Schleife. Jeder Schritt kann für sich legitim aussehen. Selbst ein per Prompt Injection manipulierter Prompt ist nicht zwingend dramatisch; problematisch wird er, wenn daraus ein Toolaufruf mit ausreichenden Rechten und eine reale Aktion entsteht. Der entscheidende Unterschied zur generativen KI ist der Übergang von der Antwort zur Handlung.
Least Privilege trifft Least Agency
Die IT-Security muss dafür nicht neu erfunden werden. Bewährte Prinzipien wie Allow-Listing, Verhaltenskontrolle, Sandboxing und Logging werden auf die neuen Akteure übertragen.
Fuchs ergänzt einen zweiten Begriff: Least Agency. Least Privilege begrenzt die Zugriffe einer Identität, Least Agency die autonome Handlungsmacht eines Agenten. Wer als Mensch in Outlook lesen, senden und löschen darf, gibt einem Agenten, der nur E-Mails zusammenfassen soll, trotzdem ausschließlich Leserechte – vielleicht sogar nur für einen bestimmten Zeitraum.
Türsteher und Hausordnung
Fuchs’ Bild dazu: Allow-Listing ist der Türsteher mit der Gästeliste. Wer auf der Liste steht, kommt auf die Party – darf sich dort aber nicht beliebig benehmen. Die Hausordnung ist die Verhaltenskontrolle: wo eine Anwendung lesen und schreiben darf, ob sie Unterprozesse starten darf und wohin sie kommuniziert.
Stubel machte das konkret: Darf eine KI-Anwendung ungehindert PowerShell aufrufen? Darf sie per SMB auf den zentralen Dateiserver zugreifen oder mit weiteren Servern kommunizieren? Solche Fragen lassen sich auf Prozessebene steuern. Bei besonders kritischen Aktionen kann zusätzlich eine menschliche Freigabe sinnvoll sein.
Die Rhizomsperre für Agenten
Für das Gesamtbild griff Fuchs in den Garten: Bambus wächst schnell und ist produktiv – ohne Rhizomsperre breitet er sich aber unkontrolliert unterirdisch aus. Agentische KI braucht genau so eine Sperre, also Leitplanken, innerhalb derer sie ihre Effizienz ausspielen darf. Florian Kurzmaier ergänzte die zweite Eigenschaft des Bambus: Er biegt sich, statt zu brechen – passend zu Regeln, die mit jeder neuen Modellgeneration mitwachsen müssen.
Verbieten verschiebt das Risiko ins Dunkle
KI zu blockieren schützt nicht, betonte Stubel, es verlagert das Problem nur dorthin, wo niemand hinschaut. Wo KI-Tools verboten sind, weichen Mitarbeitende auf private Smartphones und Tablets aus und schaffen Dateien per E-Mail oder USB-Stick dorthin, um sie trotzdem auszuwerten. Damit wird es schlimmer, nicht besser.
Fuchs sieht in Schatten-KI auch ein Signal: Mitarbeitende werden kreativ, wenn Vorgaben sie im Alltag ausbremsen. Entscheidend ist, ob der KI-Einsatz bewusst, zweckgebunden und kontrolliert ist – oder wild wächst.
Wo Unternehmen stehen
Viele Unternehmen evaluieren den Einsatz von KI-Agenten noch, nur ein kleinerer Teil hat bereits klare Kontroll- und Governance-Mechanismen. Das zeigten die Kurzumfragen unter den Teilnehmer:innen. Bei der Kontrolle von Agenten auf Endpoints sieht sich die Mehrheit noch ganz am Anfang.
Stubel überrascht das nicht. Entscheidend sei weniger die Technikaffinität als die Grundordnung der IT. Stark regulierte Branchen wie Banken und Versicherungen stellen die richtigen Fragen von vornherein. Häufige Treiber sind Regulierung wie NIS2 – und die Cyberversicherung, bei der Unternehmen ihre Vorsorgemaßnahmen nachweisen müssen.
Wahlfreiheit beim Betrieb
Kund:innen buchen DriveLock laut Stubel zunehmend aus der Cloud, ohne eigene Infrastruktur. Auf die Frage nach dem Datenstandort nannte er drei Optionen: Cloud mit Rechenzentrum in Deutschland beziehungsweise Europa, souveräne Cloud oder On-Premise-Betrieb für Unternehmen, die keine Cloud nutzen können oder dürfen, etwa Banken, Versicherungen und kritische Infrastrukturen. Zwischen den Modellen lässt sich laut Stubel jederzeit wechseln.
Was jetzt zählt
Nicht alles sofort perfekt regeln wollen, rät Fuchs. Der größte Hebel ist Sichtbarkeit: Welche Agenten sind im Einsatz, welche Daten sehen sie, welche Tools dürfen sie nutzen? Danach wird der Handlungsspielraum eingegrenzt – so viel wie nötig, so wenig wie möglich, in kleinen Schritten und immer ausgehend von einem konkreten Use Case. Stubel ergänzt: erst monitoren und Telemetriedaten sammeln, dann die Rhizomsperre setzen.
KI-Einführung ist dabei gemeinsame Verantwortung: Fachabteilung mit Use Case, IT-Security, Datenschutz und Compliance gehören an einen Tisch. Fuchs fasste es in einem Merksatz zusammen: erst wissen, was da ist, dann begrenzen, was es darf, und nachvollziehbar machen, was tatsächlich passiert ist.