Quantencomputer könnten künftig Verschlüsselungsverfahren knacken, auf denen heute ein Großteil unserer digitalen Kommunikation basiert. Wann dieser sogenannte Q-Day eintritt, weiß niemand. Für Unternehmen stellt sich deshalb schon jetzt die Frage: Wie lange sind unsere Daten noch sicher und wie bereiten wir unsere IT-Infrastruktur auf diese neue Bedrohung vor?
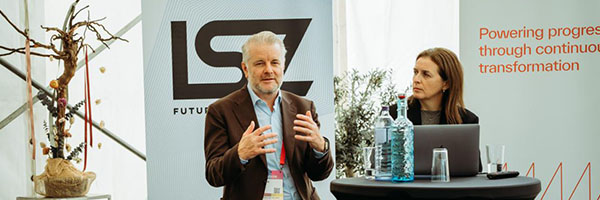
Beim CIO-Kongress 2026 diskutierten der Quantenphysiker Rupert Ursin (zerothird) und Jacqueline Wild (Kyndryl) darüber, wie real die Gefahr bereits ist, welche Technologien Schutz versprechen und warum CIOs nicht auf den ersten leistungsfähigen Quantencomputer warten sollten.
Der von LSZ veranstaltete Kongress gilt als Österreichs relevantester Treffpunkt für CIOs und IT-Entscheider mit hohem Praxis- und Strategiefokus.
Was ist der Q-Day und wann kommt er?
Der Q-Day bezeichnet jenen Zeitpunkt, an dem Quantencomputer leistungsfähig genug sind, um heute verbreitete asymmetrische Verschlüsselungsverfahren wie RSA zu brechen. Wann das möglich sein wird, lässt sich derzeit nicht seriös vorhersagen.
Rupert Ursin, der über zwei Jahrzehnte unter anderem mit Physik-Nobelpreisträger Anton Zeilinger geforscht hat, beobachtet einen grundlegenden Wandel: Die Entwicklung von Quantencomputern bewegt sich zunehmend von der Grundlagenforschung in Richtung Ingenieurwissenschaften.
Damit verändert sich auch die Herausforderung. Es geht nicht mehr ausschließlich darum, quantenphysikalische Effekte nachzuweisen, sondern darum, diese kontrollierbar, skalierbar und technisch zuverlässig nutzbar zu machen.
Ursin machte beim CIO-Kongress von LSZ deutlich, wie schwierig Prognosen über technologische Durchbrüche sind. Hinzu kommt eine geopolitische Unsicherheit: Sollte ein Staat bereits über einen entsprechend leistungsfähigen Quantencomputer verfügen, wäre keineswegs garantiert, dass diese Fähigkeit öffentlich bekannt wird.
Für CIOs bedeutet das: Der Zeitpunkt des Q-Day ist unbekannt. Die Notwendigkeit, sich vorzubereiten, nicht.
Die Gefahr beginnt bereits heute
Besonders problematisch ist das sogenannte „Harvest now, decrypt later“-Szenario. Angreifer können bereits heute verschlüsselte Daten abfangen und speichern, um sie später mit leistungsfähigen Quantencomputern zu entschlüsseln.
Das betrifft vor allem Informationen, die langfristig vertraulich bleiben müssen: Forschungsdaten, Geschäftsgeheimnisse, Gesundheitsinformationen oder sicherheitskritische Kommunikation.
Ursin lenkte den Blick deshalb auf die Lebensdauer von Daten. Unternehmen müssen sich fragen, welche Informationen heute über öffentliche Netze, Glasfaserverbindungen oder zwischen Rechenzentren übertragen werden und ob diese auch in zehn oder 15 Jahren noch geschützt sein müssen.
Gerade für Industrieunternehmen und kritische Infrastrukturen ist das relevant. Wer heute sensible Daten überträgt, kann mit der Vorbereitung nicht warten, bis leistungsfähige Quantencomputer verfügbar sind.
Post-Quantum-Kryptografie oder Quantenschlüsselverteilung?
Für die Absicherung gegen zukünftige Quantenangriffe gibt es zwei unterschiedliche Ansätze: Post-Quantum-Kryptografie (PQC) setzt auf neue mathematische Verschlüsselungsverfahren, die auch leistungsfähigen Quantencomputern standhalten sollen und sich in bestehende IT-Systeme integrieren lassen.
Quantum Key Distribution (QKD) nutzt dagegen quantenphysikalische Prinzipien zur sicheren Verteilung kryptografischer Schlüssel. Abhörversuche können dabei unter geeigneten Bedingungen erkannt werden.
Rupert Ursin beschäftigt sich seit mehr als zwei Jahrzehnten mit der praktischen Nutzung dieser quantenphysikalischen Sicherheitsprinzipien. Beim CIO-Kongress von LSZ machte er deutlich, dass es dabei nicht nur um neue Technologien, sondern um den Aufbau sicherer Kommunikationsinfrastrukturen geht.
Beide Ansätze können sich ergänzen: PQC ermöglicht die breite Modernisierung bestehender IT-Systeme, während QKD besonders schutzbedürftige Verbindungen zusätzlich absichern kann.
Damit rückt auch die Frage der digitalen Souveränität Europas in den Fokus: Wer sichere Kommunikationsinfrastrukturen selbst entwickeln und betreiben kann, reduziert technologische Abhängigkeiten und stärkt die Kontrolle über sensible Daten und kryptografische Schlüssel.
Lesetipp: Wie stark Architekturentscheidungen die technologische Unabhängigkeit beeinflussen, zeigt auch unser LSZ-Beitrag zur digitalen Souveränität.
Warum reicht es nicht, einfach neue Sicherheitslösungen zu kaufen?
Weil Quantum Security weit mehr umfasst als den Austausch einzelner Produkte.
Jacqueline Wild, Vice President und Managing Director ALPS bei Kyndryl, brachte beim CIO Kongress von LSZ die Perspektive der Unternehmens-IT ein. Ihr Zugang: Unternehmen müssen das Thema verstehen, konkrete Maßnahmen evaluieren und sich strategisch vorbereiten, statt vorschnell neue Hardware anzuschaffen.
Schließlich steckt Kryptografie nahezu überall: in Cloud-Diensten, Unternehmensnetzwerken, Zertifikaten, Rechenzentren und industriellen Steuerungssystemen.
Wilds Perspektive lenkt damit den Blick auf die praktische Umsetzung. Neue Sicherheitstechnologien müssen in bestehende IT-Landschaften integriert werden. Dafür braucht es eine Bestandsaufnahme, klare Prioritäten und die Zusammenarbeit unterschiedlicher IT-Bereiche.
Die technischen Grundlagen für den Einstieg existieren bereits. Im August 2024 veröffentlichte das National Institute of Standards and Technology (NIST) die ersten drei finalisierten Post-Quantum-Kryptografie-Standards.
Quantensicherheit ersetzt keine klassische Cybersecurity
Quantensichere Kommunikation ist kein Ersatz für bestehende Sicherheitsmaßnahmen, sondern eine zusätzliche Schutzebene. Darauf machte der Quantenphysiker beim CIO-Kongress aufmerksam. Firewalls, Zugriffskontrollen und Netzwerküberwachung bleiben weiterhin notwendig.
Gleichzeitig warnte Ursin davor, absolute Sicherheit zu versprechen. Schließlich werden auch quantenbasierte Systeme von Menschen entwickelt und betrieben. Fehler und Schwachstellen bleiben möglich.
Selbst wenn die Schlüsselverteilung quantenphysikalisch abgesichert ist, müssen Endgeräte, Identitäten und Anwendungen weiterhin geschützt werden.
Was sollten CIOs jetzt konkret tun?
Wie wir beim CIO Kongress von LSZ gelernt haben, beginnt die Vorbereitung auf den Q-Day mit Transparenz über die eigene IT-Landschaft. Fünf Maßnahmen sind besonders relevant:
- Kryptografie inventarisieren: Wo werden welche Verschlüsselungsverfahren eingesetzt?
- Daten priorisieren: Welche Informationen müssen langfristig vertraulich bleiben?
- Technologiepartner einbinden: Welche quantensicheren Verfahren unterstützen bestehende Produkte?
- Migration testen: Wo können PQC-Verfahren unter realistischen Bedingungen erprobt werden?
- Krypto-Agilität schaffen: Lassen sich Verschlüsselungsverfahren künftig austauschen, ohne ganze Systeme neu entwickeln zu müssen?
Die Europäische Union erhöht ebenfalls den Handlungsdruck. Ihre 2025 veröffentlichte Roadmap sieht vor, dass die Mitgliedstaaten bis Ende 2026 mit dem Übergang zur Post-Quantum-Kryptografie beginnen. Besonders risikoreiche Anwendungsfälle sollen bis Ende 2030 umgestellt werden.
Sicherheit von morgen beginnt mit Entscheidungen von heute
Die Diskussion zwischen Ursin und Wild zeigt zwei Seiten derselben Herausforderung: Während die Quantenforschung neue Möglichkeiten für sichere Kommunikation eröffnet, müssen Unternehmen entscheiden, wie sie diese Technologien in ihre bestehenden Sicherheitsarchitekturen integrieren.
Der Q-Day ist damit nicht nur eine Frage der Technologie, sondern zunehmend eine Managementaufgabe. Wer heute seine kryptografischen Abhängigkeiten kennt und konkrete Schritte setzt, muss morgen nicht unter Zeitdruck reagieren.
Wie sich Cyberbedrohungen verändern und welche Antworten Unternehmen darauf finden, diskutiert die LSZ IT-Community am 10. November beim Cyber Crime Forum sowie am 17. November beim AI Challenge Accepted Summit in Linz. Zwei Gelegenheiten, technologische Entwicklungen gemeinsam mit Expert und IT-Entscheider einzuordnen und konkrete Erfahrungen auszutauschen.
Beitrag von Rupert Ursin und Jacqueline Wild beim CIO Kongress 2026
https://csrc.nist.gov/projects/post-quantum-cryptography
https://digital-strategy.ec.europa.eu/en/policies/post-quantum-cryptography
Fotocredit: shutterstock/NESPIX